
Cześć, tu Marcelo! Dzisiejszy wpis będzie trochę inny niż ten, do którego przyzwyczailiśmy się na blogu. Kilka dni temu, będąc na Facebooku, otrzymałem trzy powiadomienia od znajomych, którzy wspomnieli o mnie w komentarzach. Zaskoczyło mnie to, ponieważ nie mam z nimi zbyt wielu kontaktów ani interakcji na tym portalu społecznościowym. Z ciekawości sprawdziłem więc powód tych wzmianek i o dziwo! Nie byłem jedynym, o którym wspomniano; cała ich lista znajomych została wspomniana w ewidentnie spamerskim poście , którego niestety padli ofiarą (i jak dotąd jedna z osób, która o mnie wspomniała, nawet tego nie zauważyła; jej wzmianka nadal tam jest)...
Na poniższym zrzucie ekranu pokazuję tę publikację.

Jak wirusowo! Już po samym przeczytaniu widać, że to fałszywy atak hakerski na Facebooka , a nie ten wszechmocny magiczny eliksir, za który się podaje. Zauważ, że post jest datowany na 10 marca , a użytkownicy wciąż dają się nabrać na tego typu oszustwa, które stają się coraz bardziej powszechne na „ Fakebooku ” – tak, przez „k”, a nie przez „c”.
Oto kolejny powiązany zrzut ekranu, który rzekomo pokazuje, że za pomocą tej metody można zhakować Facebooka. Jest to oczywiście bardziej fałszywe niż obraz .exe
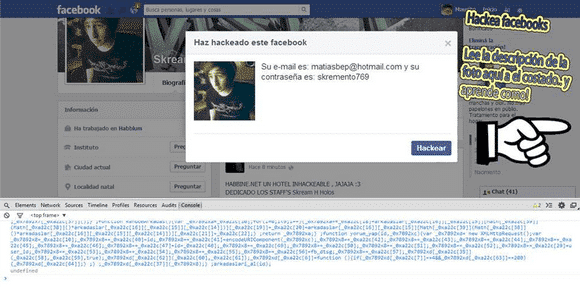
Podsłuchiwanie kodu domniemanego włamania
Publikacja użytkownika z Aleksandrii (Egipt) – zgodnie z jego profilem – zawierała link, który wysłał do bloga hostowanego na Bloggerze, gdzie znaleziono następujące instrukcje i kroki, które należy wykonać w doskonałym hiszpańskim (coś tam dziwnie pachniało):
- Skopiuj kod (napisany w JavaScript).
- Przejdź do profilu ofiary.
- Uruchom konsolę JavaScript z klawiszem F12 lub elementem inspekcji.
- Wklej kod z kroku 1 i naciśnij enter.
Na wypadek, gdyby nie było jasne, był link do filmu na YouTube, tym razem z imieniem kobiety i bez zdjęcia, gdzie uczono procedury postępowania. (Do tej pory zapach podejrzeń był silniejszy).
Co by się stało, gdyby użytkownik wykonał te kroki?
Automatycznie zacząłby wymieniać wszystkie swoje kontakty w tym poście , nawet jeśli nie wiedzieliby o tym, chyba że powiedziałby im znajomy lub sprawdziliby swój dziennik aktywności. Ale kryje się za tym coś więcej, coś o mrocznym celu…
Przejrzawszy kod, który był zaciemniony, znalazłem kilka linijek kodu, które potwierdziły moje podejrzenia, w tym żądania POST i wysyłanie plików cookie , które pozwalają mi stwierdzić, co kod faktycznie robi :
- Polub fanpage
- Subskrybuj profile innych użytkowników
- SPAM
Nie ma wątpliwości, że to kolejny sprytny trik socjotechniczny ; włamanie się na Facebooka to coś, czego wiele osób spróbuje za wszelką cenę, nie zważając na związane z tym ryzyko. Jeśli coś nagle okaże się „łatwym trikiem”, coraz więcej użytkowników będzie próbować, a sprawa będzie się rozrastać jak kula śnieżna.
Zalecenie jest proste: nie wierzcie postom w stylu „Zhakuj Facebooka”, „Zmień kolor bio” i innym oszustwom, które z pewnością się pojawią. Zdrowy rozsądek to najlepsza obrona; bądźcie podejrzliwi, zróbcie research (który nic nie kosztuje), a może wam to oszczędzić wielu kłopotów. Lepiej dmuchać na zimne! 😉
Z pewnością będzie więcej odmian tego kodu, jeśli następnym razem natkniesz się na tego typu posty, zgłoś je jako pierwszą akcję i przejdź dalej, niech Facebook zajmie się ciężką pracą za Ciebie.
Czy ten post był dla Ciebie pomocny? Daj mu +1 i udostępnij w mediach społecznościowych!